【急増するサイバー被害】もしもの時の正しい対応は?被害を最小限に抑えるためのチェックリスト
被害を最小限に!セキュリティインシデント発生時の「初動」が運命を分ける
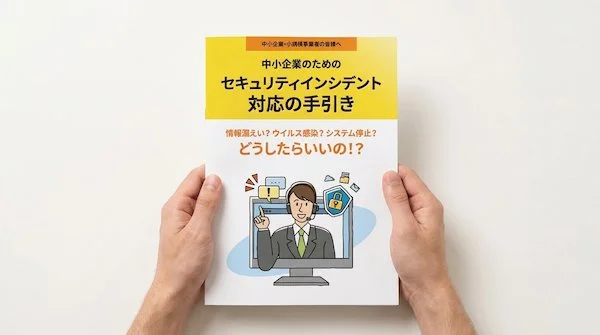
最近、企業への不正アクセスや情報漏えいニュースをよく目にしませんか?実は、大企業だけでなく、中小企業や個人事業主を狙ったサイバー攻撃が急増しています。しかも、自社が直接攻撃されるだけでなく、利用している配送業者やクラウドサービスのトラブルに巻き込まれるケースも増えており、もはや「明日は我が身」という状況です。そこで今回は、経済産業省が公開している「中小企業のためのセキュリティインシデント対応の手引き」を参考に、もしもの時にとるべき行動を分かりやすくまとめました。
まずは「被害の最小化」!パニックにならずに優先すべきこと
もし、あなたの会社で情報漏えいやシステム停止が発生したら、まずは「被害の拡大を防ぐこと」を最優先してください。具体的には、感染した端末をネットワークから遮断するなどの対応が必要です。対応が遅れると、被害範囲が広がり、復旧までの時間が長くなるだけでなく、企業の社会的信用が大きく損なわれるリスクがあります。経済産業省のガイドラインでは、発生したインシデントに対して「被害最小化」「迅速な復旧」「再発防止」の3ステップが非常に重要だと強調されています。
金銭被害だけじゃない!セキュリティ事故が企業に与える「甚大な影響」
セキュリティ事故の怖いところは、金銭的な損失だけではありません。外部調査やシステム復旧のための費用、弁護士費用などの「直接的なコスト」に加え、顧客への謝罪対応や機会損失といった「間接的なダメージ」も非常に大きくなります。特にSNSが発達した今、一度の不祥事はブランドイメージの低下に直結します。もしもの時の備えとして、経済産業省の資料を一度チェックしておくことを強くおすすめします。詳細は
 で共有